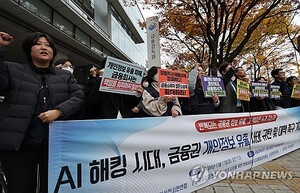
AI가 전산 취약점을 찾아내 공격에 활용하는 시대가 열리면서 금융당국이 가상자산업계의 보안 체계를 직접 점검하고 나섰습니다. 금감원은 20일 국내 가상자산사업자 28개사의 정보보안책임자(CISO)와 보안 담당자를 소집해 침해사고 대응 간담회를 열고, 기본적인 보안 점검부터 다시 살펴야 한다고 강조했습니다.
💎 AI가 찾아내는 보안 사각지대
금감원이 주목한 부분은 전산시스템에 존재했지만 내·외부에서 발견하지 못했던 취약점을 AI가 빠르게 찾아 공격에 이용할 수 있다는 점입니다. 이종오 금감원 디지털·IT 부원장보는 “기본적인 전산 취약점 점검을 빈틈없이 수행하는 것이 침해사고 예방의 가장 핵심적인 절차”라고 밝혔습니다. AI는 공격자의 탐색 시간을 줄이는 도구가 될 수 있어, 보안 대응도 단순한 사후 복구가 아니라 상시 점검 체계로 바뀌어야 합니다.
💎 28개 사업자에 요구한 전수 점검
이번 간담회에서는 국내 가상자산사업자의 침해사고 사례와 함께 12일 금융위원회 부위원장 주재 회의에서 논의된 ‘가상자산사업자 보안사고 비상 대응 가이드라인’의 세부 내용이 공유됐습니다. 금감원은 외부 접점 전수점검 기준과 방법도 설명했으며, 보안 부서만이 아니라 IT 개발·운영 부서가 함께 IT 자산, 외부 접점, 응용프로그램 인터페이스(API)를 원점에서 확인해야 한다고 밝혔습니다.
💎 신뢰를 지키는 운영 역량
금감원은 17일 전자금융업자·온라인투자연계금융업자·대부업자를, 18일 자산운용업계를 대상으로 간담회를 진행한 데 이어 점검을 이어가고 있습니다. 가상자산 시장에서는 정보 유출과 자산 탈취가 개별 기업의 손실을 넘어 시장 전체의 신뢰 하락으로 연결될 수 있습니다. 앞으로 핵심은 점검표를 작성하는 데 그치지 않고, 취약점 발견부터 대응 훈련과 비상 연락 체계까지 실제 작동 여부를 확인하는 데 있습니다.
금감원은 외부 접점 전수점검의 충실한 이행과 비상 대응 가이드라인 준수를 지원할 계획입니다. 가상자산사업자에는 보안 투자가 비용이 아니라 이용자 자산과 시장 신뢰를 지키는 운영 기반이라는 인식이 요구되고 있습니다.
⚠️ 투자 유의사항
본 사이트에서 제공하는 주식, 금융, 경제 관련 정보는 단순히 참고 자료로서 제공되는 것이며, 특정 종목에 대한 투자 권유나 매매 추천이 아닙니다. 투자 결정은 전적으로 이용자 본인의 판단과 책임 하에 이루어져야 하며, 투자에 따른 모든 손익은 투자자 본인에게 귀속됩니다.